По-умолчанию стандартный пользователь logstash_system не имеет прав для записи в Elastic. При настройки *-output.conf приходят такие ошибки:
| [2021-07-15T13:13:18,903][ERROR][logstash.outputs.elasticsearch][main][8cc48d743f6fd6c3f653f050babd6a05cb8d790e309190e9be834d7c8f696f49] Encountered a retryable error (will retry with exponential backoff) {:code=>403, :url=>»http://localhost:9200/_bulk», :content_length=>2698} |
Для того чтобы избежать таких ошибок нужно:
0)Включить аунтификацию в Elasticsearch:
cat /etc/elasticsearch/elasticsearch.yml |grep xpaxpack.security.enabled: true |
1)Добавить роль:
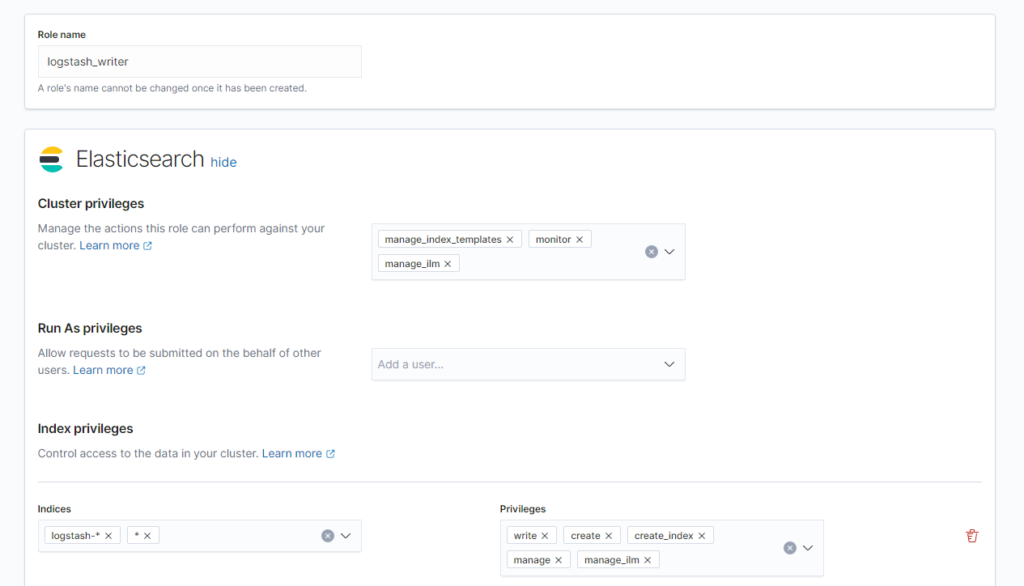
2)Создать пользователя logstash_internal и добавить ему роль logstash_writer
3)Настроить output.conf
| cat /etc/logstash/conf.d/30-elasticsearch-output.conf output { elasticsearch { hosts => [«localhost:9200»] user => logstash_internal password => $YOU_PASS$ manage_template => false index => «%{[@metadata][beat]}-%{[@metadata][version]}-%{+YYYY.MM.dd}» } } |
На основе:
https://tipoit.kz/elkstack/all/2021/02/18/elk-logstash-configuration.html